데이터 중심 제로트러스트로의 전환, 그 실전 해법을 문서중앙화·AI·N2SF의 유기적 통합에서 찾아본다.
AI 활용과 N2SF 전략을 위한
문서중앙화 접근법
|
|
|
한 줄 요약
이제 보안의 최소 통제 단위는 '망'이 아니라 '문서' 이다. 정보를 획일적으로 가두는 물리적 망분리를 넘어, 데이터 중요도(C·S·O)에 따라 열어주되 통제를 강화하는 데이터 중심 제로트러스트로의 전환, 그 실전 해법을 문서중앙화·AI·N2SF의 유기적 통합에서 찾아본다.
용어 설명
N2SF — 국가 망 보안체계, '가두는 보안'에서 '데이터 중심 차등 보안'으로의 패러다임 전환
문서중앙화(EDM) — 흩어진 문서를 단일 저장소로 통합하고 생애주기 전 구간을 통제하는 데이터 자산화의 핵심
C·S·O 등급체계 — 기밀·민감·공개로 나눠 차등 접근권한을 적용하는 제로트러스트의 기준 RAGOps — 원본을 AI Ready Data로 변환하고 자동 운영하는 검색·증강·생성 파이프라인 보안정책 유실 — 원본이 벡터 데이터로 변환되는 순간 발생하는 거버넌스 사각지대와 그 해법
|
|
|
안녕하세요, 촌장입니다.
- 오늘의 잇츠맨 리뷰 시작해 보겠습니다.
- 요즘 각각으로도 뜨거운 세 가지 화두, 문서중앙화와 AI 그리고 N2SF 를 다뤄볼 예정인데요. 이 셋을 따로따로 이야기하는 것이 아니라, "이 세 가지를 어떻게 통합하고 연결할 것인지"가 오늘 내용의 핵심입니다.
- 잇츠맨 웨비나에 이 통합 전략에 딱 맞는 두 분의 전문가과 함께 했는데요. 인젠트의 김민재 팀장과 이대희 이사와 같이 이번 아젠다를 이야기해 봤습니다. 문서중앙화라는 기반 위에 AI 활용을 어떻게 적용하고, 여기에 N2SF라는 정부의 보안 가이드라인까지 유기적으로 결합했을 때 어떤 그림이 그려지는지, 그리고 실제 고객사 구축 사례까지 생생하게 짚어봤습니다.
- 세 가지의 쉽지 않은 주제였음에도 전체 맥락이 자연스럽게 하나로 이어지는 인상적인 시간이었는데요.
- 자, 그럼 시작해 볼까요?
|
|
|
N2SF 모델 8은 문서중앙화를 권고한다
- 정부의 국가 망 보안체계(N2SF) 추진에 따라 공공과 금융 기관의 보안 패러다임이 '가두는 보안'에서 '데이터 중심의 차등 보안'으로 전환되고 있습니다. 물리적 망분리가 제공했던 획일적 차단만으로는 더 이상 현대의 업무 환경을 감당하기 어렵다는 문제의식에서 출발한 것이 N2SF 입니다.
- 특히 생성형 AI의 확산이 이 전환을 가속화하고 있습니다. 통계 수치로도 문서보안 위협이 커진 현실이 드러났고, 통제의 최소 단위가 '망'에서 '문서'로 이동했다는 점이 이번 웨비나 내내 강조된 핵심 관점이었습니다.
- 김민재 팀장은 N2SF와 문서중앙화의 관계에 대해 "N2SF는 국정원에서 나온 보안지침"이라며, 문서 등급을 매기고 권한을 처리하는 지침의 철학이 문서중앙화의 기능에 그대로 녹아 있어 "일맥상통한다"고 설명했습니다.
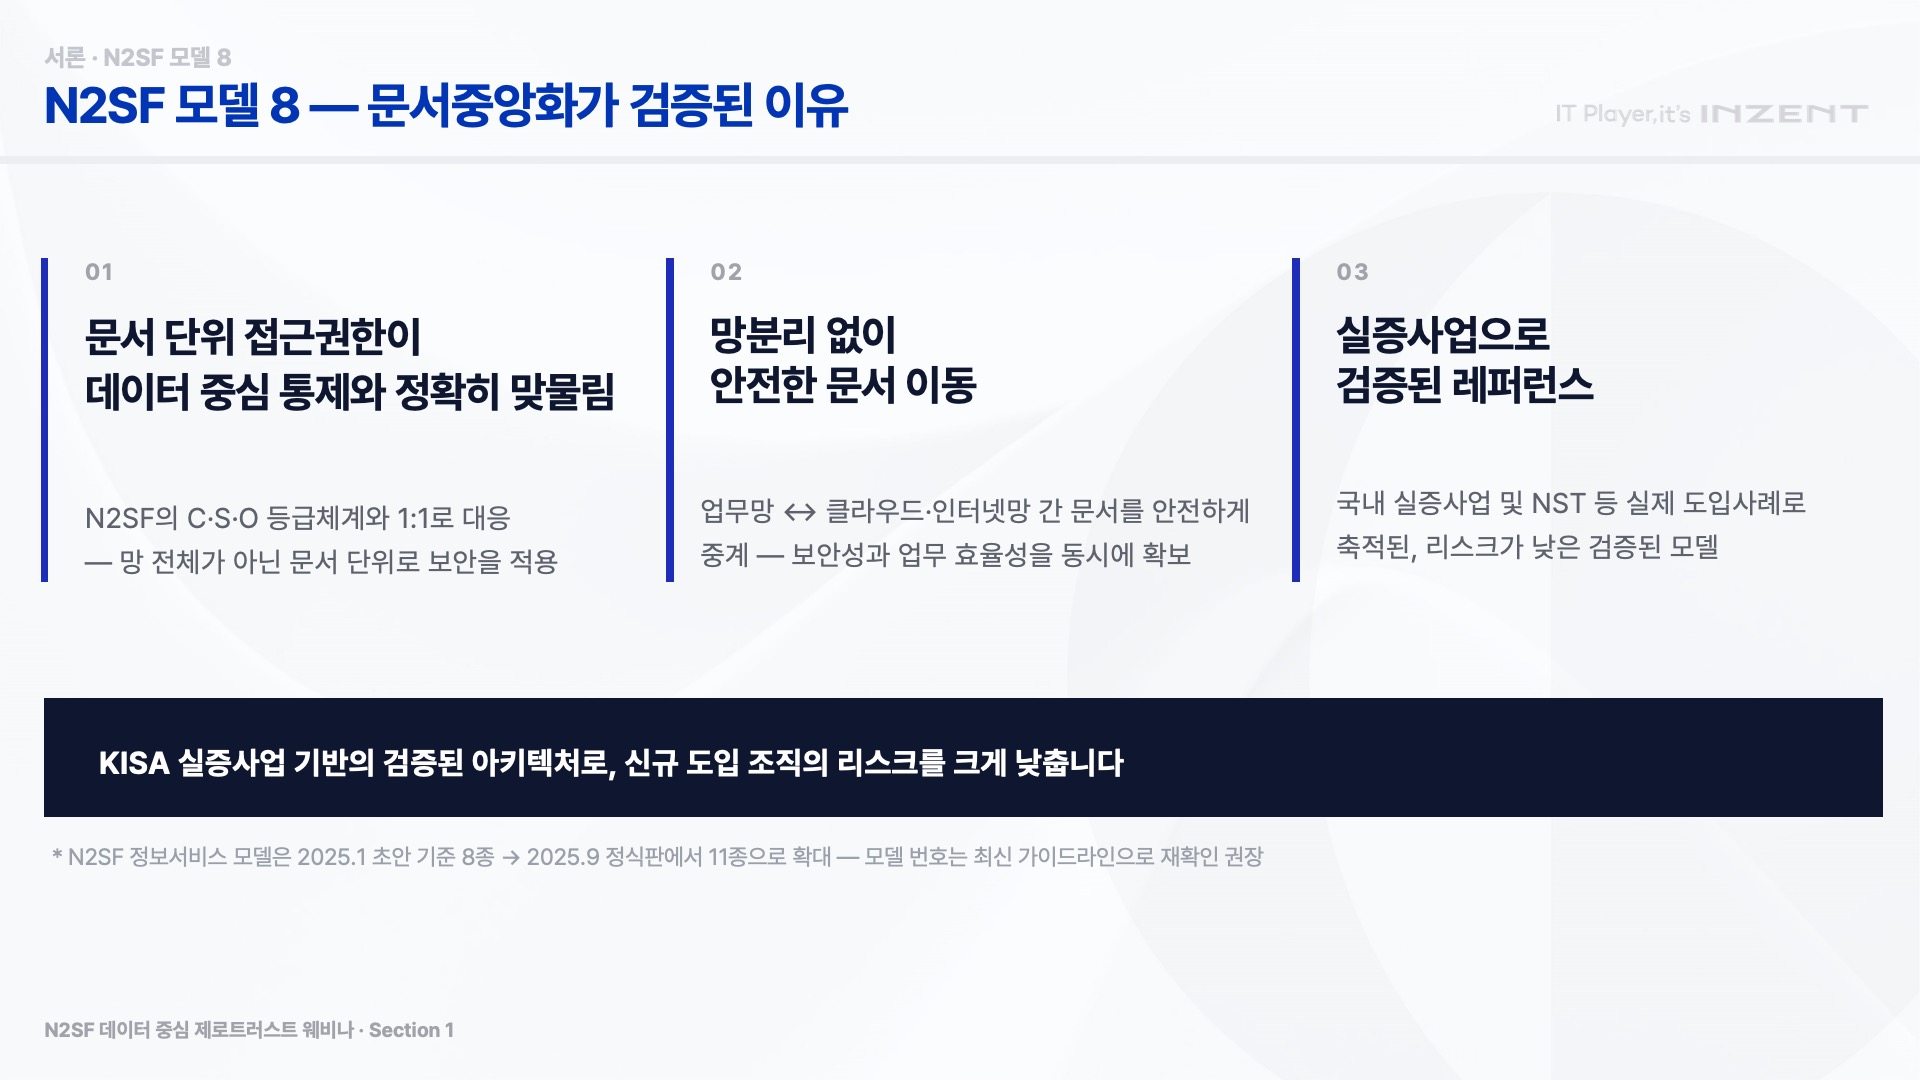
- N2SF의 여러 모델 중에서도 특히 문서중앙화 기반 모델(모델 8)이 국내 실증사업과 NST 사례로 이미 검증을 마쳐 적용 과정의 리스크가 적다는 부분이 실제 적용에서 중요한 부분이라고 생각되는데요. 김민재 팀장은 문서 단위 접근권한, 망분리 없는 안전한 이동, 실증 레퍼런스라는 세 가지가 그 근거로 제시하고 있습니다.
|
|
|
데이터 자산화의 첫걸음, 문서중앙화
- 제로트러스트를 구현하기 위해 가장 먼저 필요한 것은 무엇일까요?
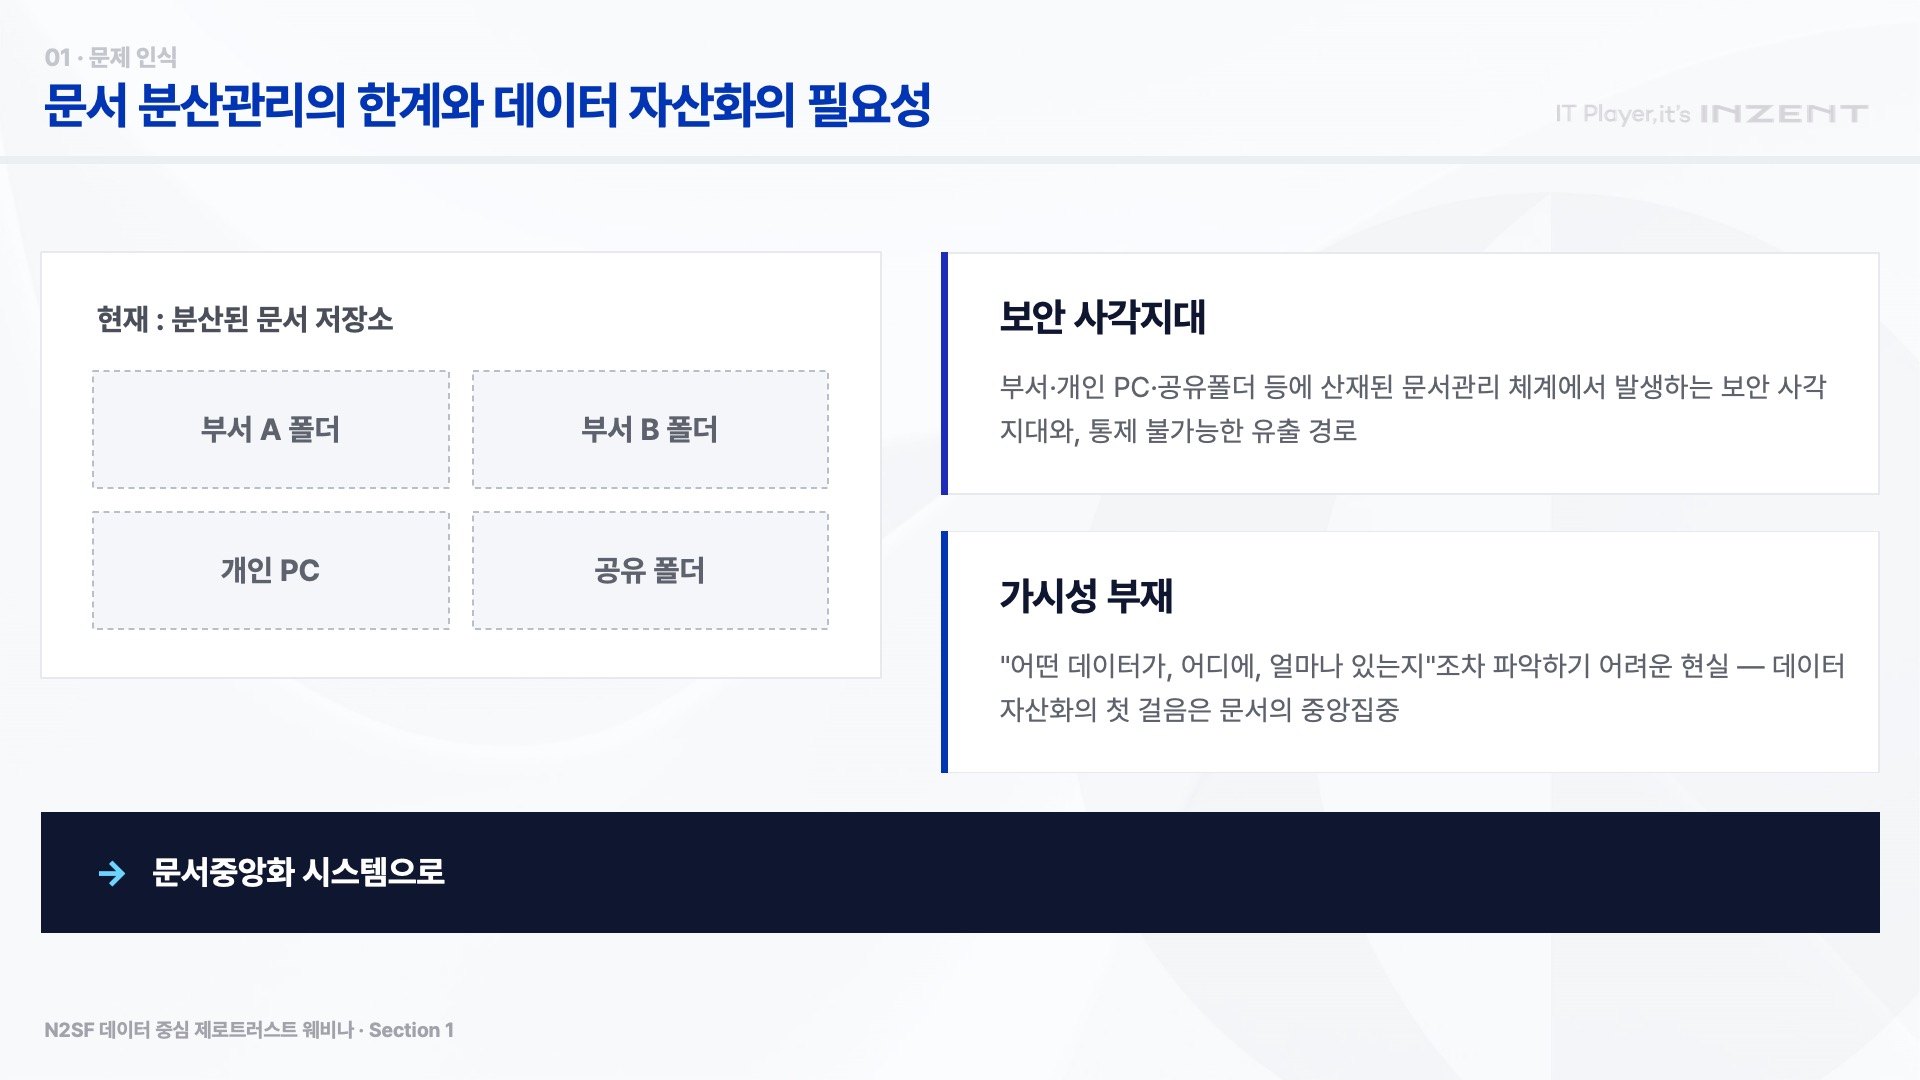
- 다양한 접근 방법이 있겠지만, 데이터 자산화와 보안의 강화가 그 첫 단계라고 말할 수 있을 겁니다. 부서와 개인 PC, 공유폴더에 흩어진 문서는 보안 사각지대이자 가시성 부재의 근원이 되기 때문이죠. 이를 실제로 구현할 수 있는 솔루션이 문서중앙화 시스템라고 볼 수 있습니다.
- 김민재 팀장은 기존 문서 보안 방식들의 한계를 명확히 짚고 있는데요. DLP와 DRM은 파일이 유출된 이후를 막는 방식이라 흩어진 문서를 모으지는 못하고, VDI와 망분리는 물리적으로 막을 뿐 반출된 문서의 추적이 어렵습니다. 파일서버와 NAS는 단순히 모아둘 뿐 등급 분류가 불가능하다는 점을 지적했습니다.
- 결국 문서의 유출 통제와 활용을 동시에 해내려면 문서중앙화가 반드시 필요하다는 결론입니다. 문서중앙화는 생성-저장-공유-폐기의 4단계 생애주기 전 과정을 중앙에서 통제하고, AES256 암호화와 이력관리로 전 과정 추적을 가능하게 하는 솔루션입니다.
|
|
|
문서중앙화를 통해 N2SF CSO 등급 구분
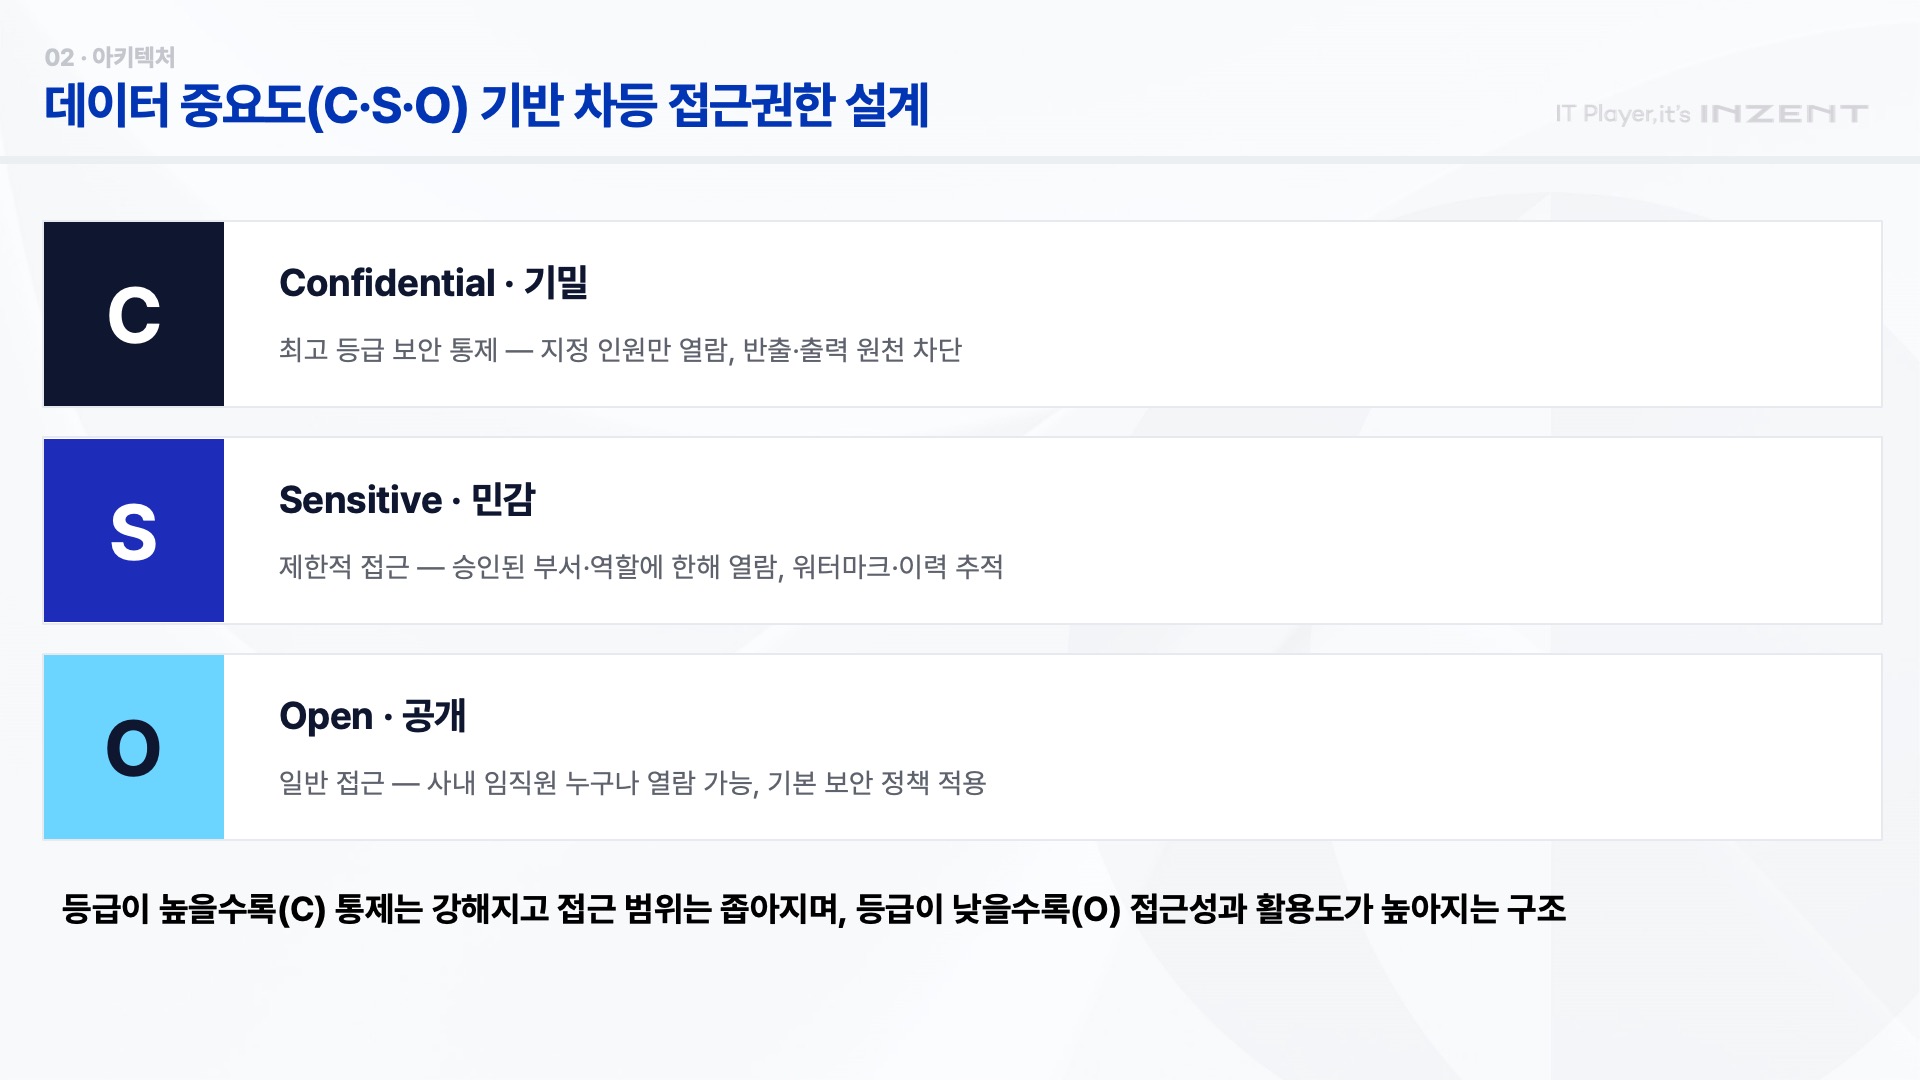
- 여기에 데이터 중요도를 Confidential(기밀)·Sensitive(민감)·Open(공개)으로 나눈 C·S·O 차등 접근권한이 결합됩니다. 등급이 높을수록 통제가 강화되고 접근 범위가 좁아지는 구조죠. "문서중앙화가 중앙이 돼야 한다"는 김민재 팀장의 말이 이번 세션의 핵심을 관통합니다.
- 도입 효과는 크게 두 가지입니다. 데이터 거버넌스 확립과 안전한 AI 확장 기반 마련인데요. 대시보드를 통한 가시성 확보, 컴플라이언스 대응, 그리고 AI·RAG 연계를 위한 데이터 정비까지 이어진다는 점을 강조하고 있습니다. 문서중앙화를 통해 이러한 등급관리를 자동으로 관리할 수 있게 됩니다.
|
|
|
진정한 AI 협업은 AI 활용을 위한 데이터 변환이 시작
- 문서중앙화로 데이터를 집중화했다면, 이제 이 데이터를 AI가 활용하도록 만들어야 하겠죠. 이 부분은 인젠트의 이대희 이사가 발표를 진행했습니다.
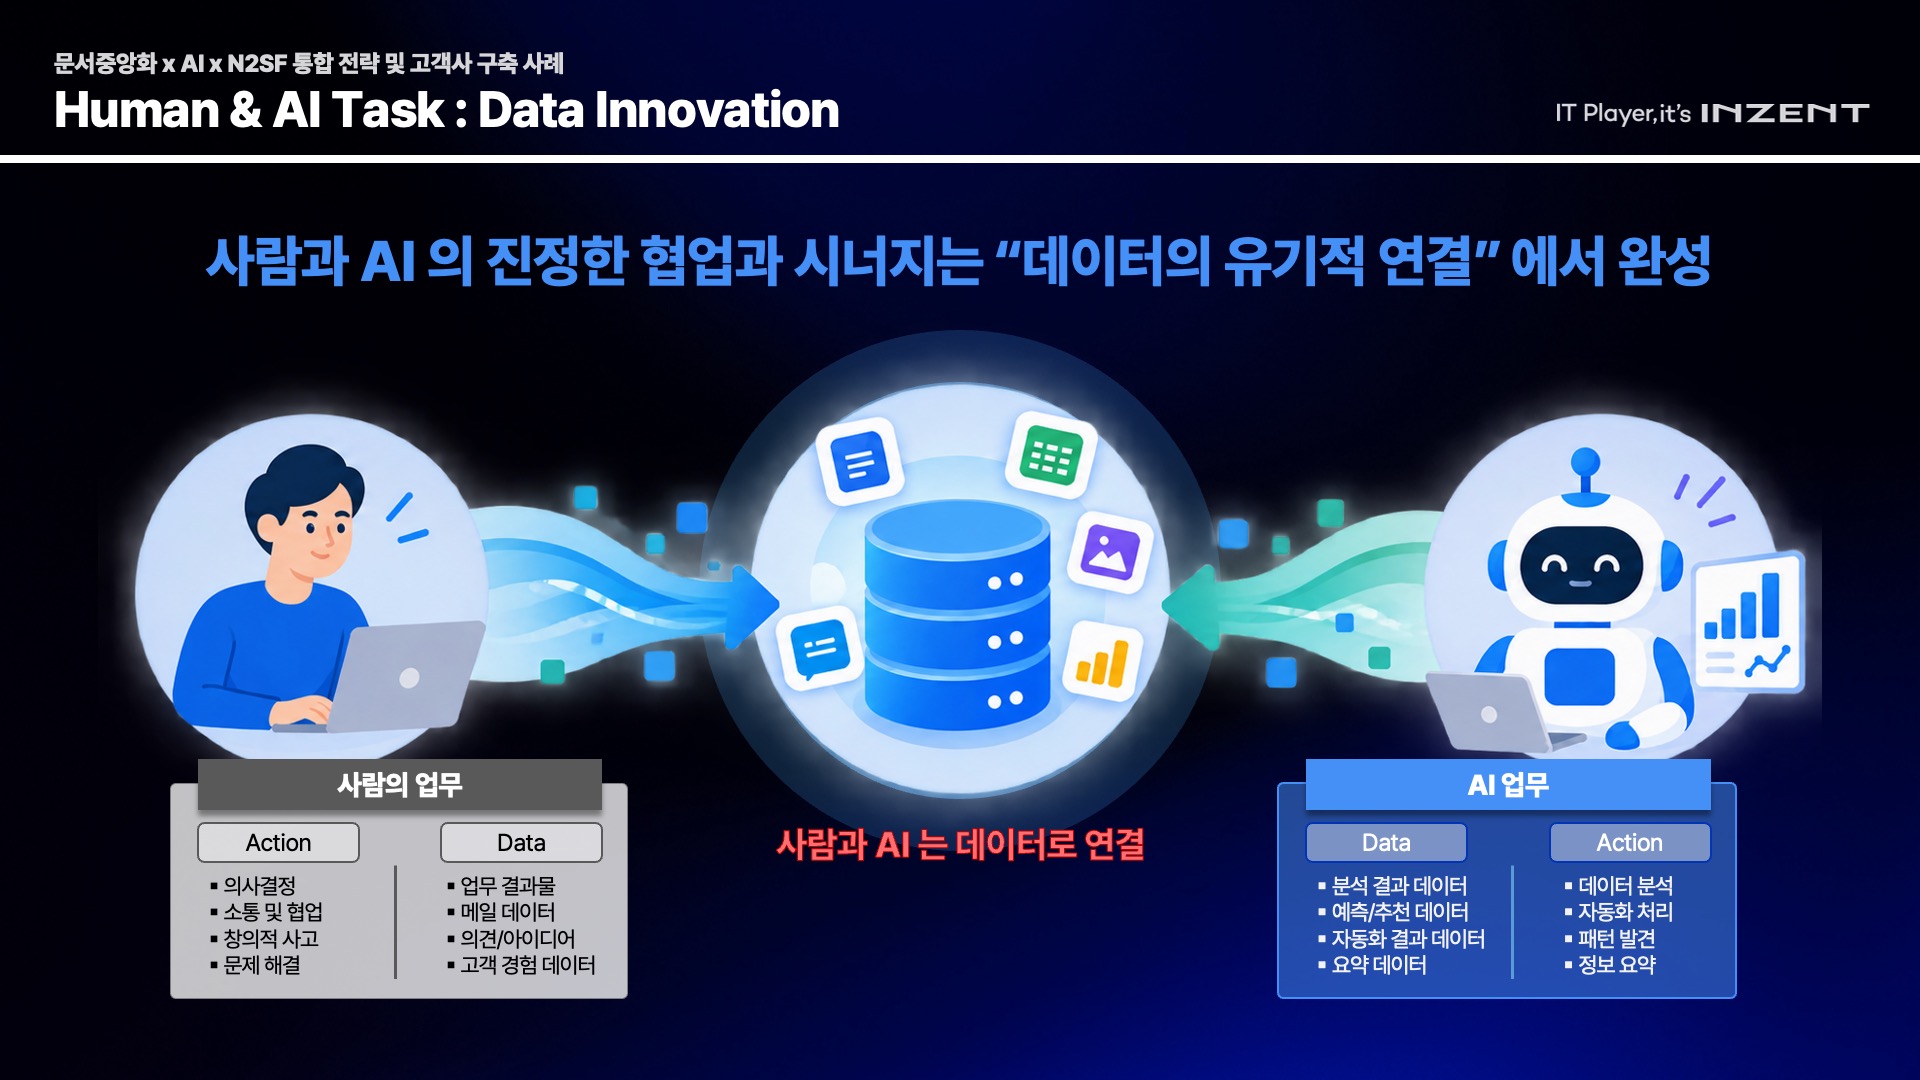
- 이대희 이사는 사람과 AI의 진정한 협업이 "데이터의 유기적 연결"에서 완성된다고 강조했는데요. 사람의 업무 데이터와 AI가 쓸 데이터가 유기적으로 연결돼야 시너지가 난다는 것이죠.
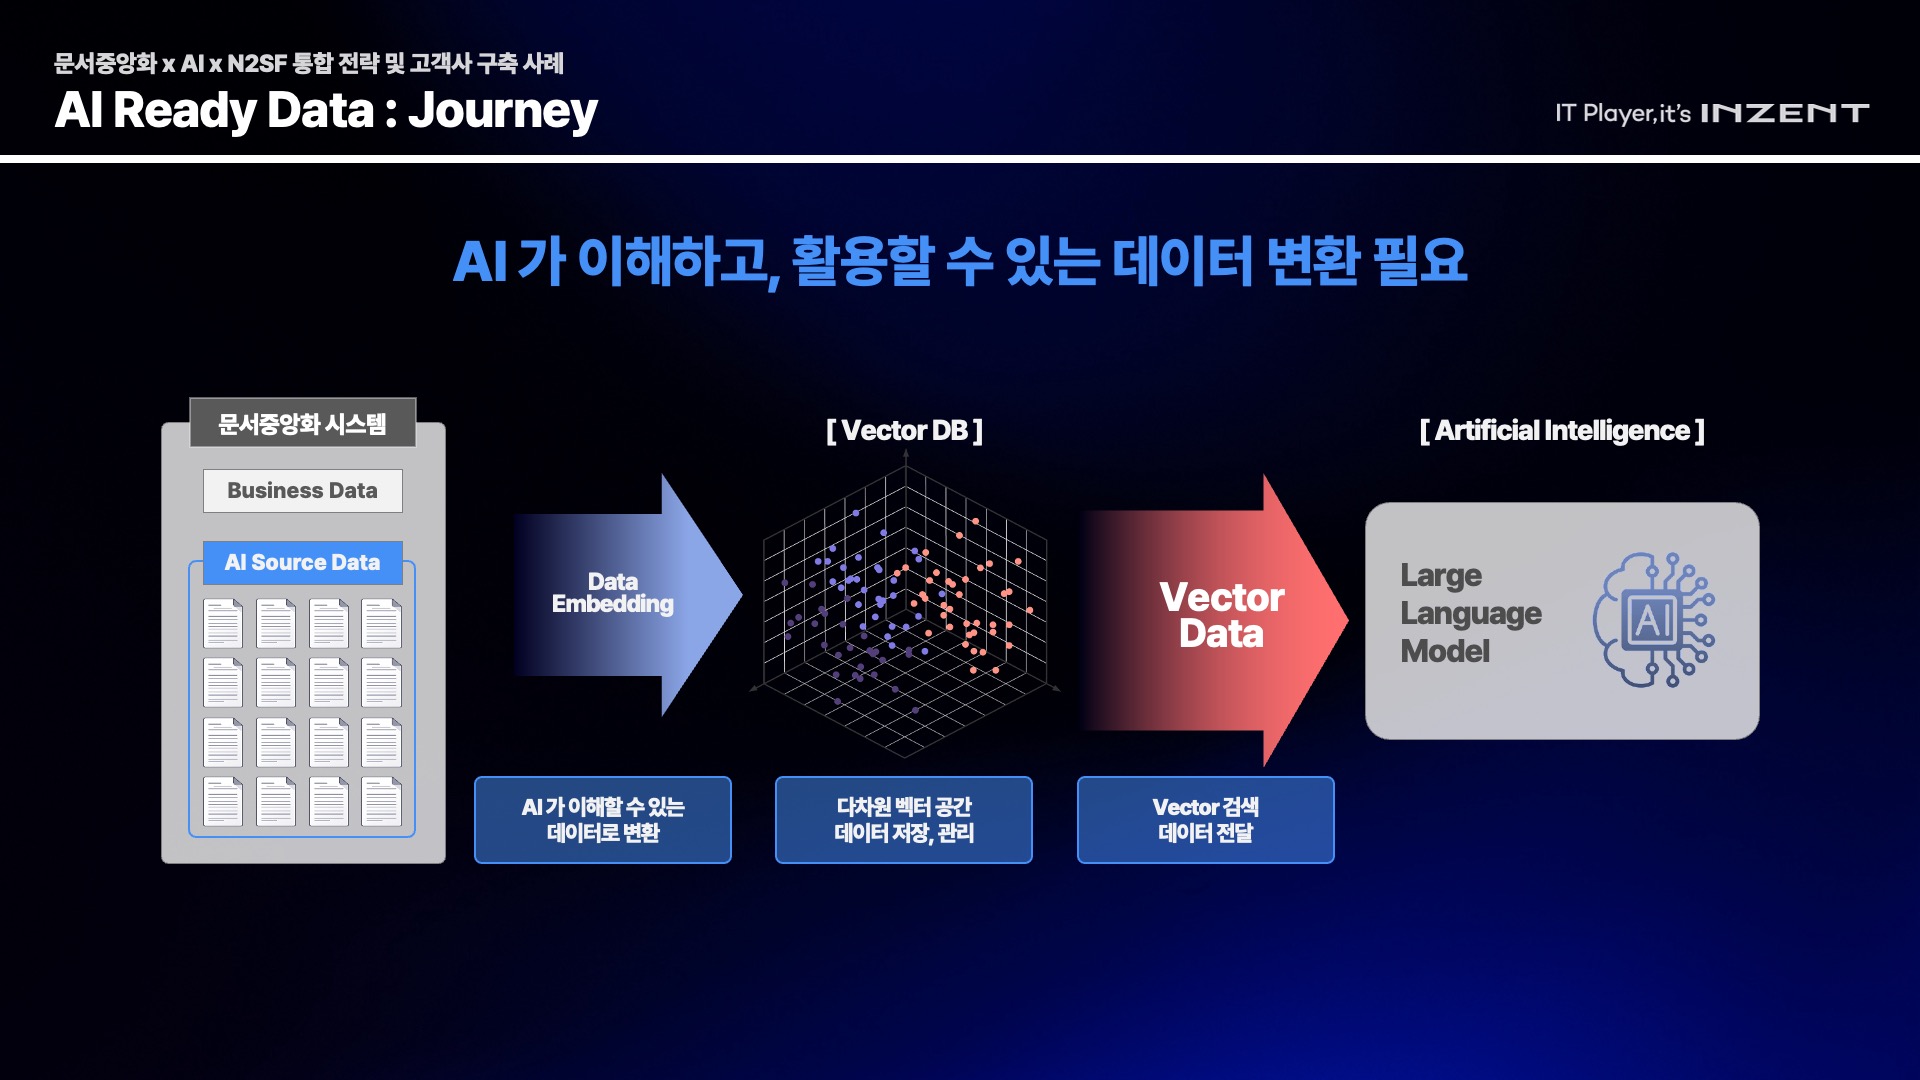
- 이를 위해서는 원본 데이터를 AI가 이해할 수 있는 형태로 변환해야 합니다. 파싱-청킹-임베딩-인덱싱을 거쳐 Vector DB에 저장하고, 검색된 컨텍스트를 LLM에 서빙하는 일련의 데이터 파이프라인이 톱니바퀴처럼 맞물려야 합니다. 이 과정이 사용자 개입 없이 자동으로 이뤄져야 비로소 하나의 AI 통합 플랫폼이라 부를 수 있습니다.
|
|
|
데이터가 전환되면 통제 정보도 사라진다
- 그런데 여기서 이런 질문이 가능하겠죠.
- 데이터를 완벽하게 AI Ready Data로 변환하면 보안도 완벽할까요?
- 이대희 이사의 답은 "완벽하지 않다"였습니다. 원본 데이터가 벡터 데이터로 바뀌는 순간, 기존의 보안 통제 시스템과 완전히 단절되기 때문입니다.
- 문제의 본질은 이렇습니다. 원본에는 조직·부서·소유자·개인별 접근권한이 강력하게 걸려 있지만, 파이프라인을 거치면 순수 텍스트 정보만 남습니다. 보안정책이 유실된 채 LLM에 전달되면, 권한 없는 사용자도 AI를 통해 기밀 정보를 열람하거나 유출할 수 있는 구조적 리스크가 생깁니다.
- 더 나아가 조직변경·인사이동·퇴사가 발생해도 AI 데이터에 즉각 반영되지 않는 거버넌스 리스크도 존재합니다. 원본과 AI 데이터 간 '스파게티' 권한 관리, 원본 누락으로 인한 AI 환각, 권한 회수 불가 문제까지 겹치면서 보안 공백이 발생하는 것이죠.
- AI 활용을 위한 데이터 전환 과정에서 심각한 보안의 구멍이 발생되는 겁니다.
|
|
|
Document AI Platform - 보안 정책의 단절을 통합한다
- 그렇다면 이 단절을 어떻게 메울 수 있을까요?
- 방법은 두 가지입니다. 앞단의 보안정책을 벡터화 이후에도 유지하거나, 변환된 데이터를 다시 보안 처리하거나. 이대희 이사는 후자는 사용자 개입이 필요해 어렵고, 전자처럼 솔루션 내에서 자동 처리하는 편이 훨씬 유리하다고 설명하고 있습니다.
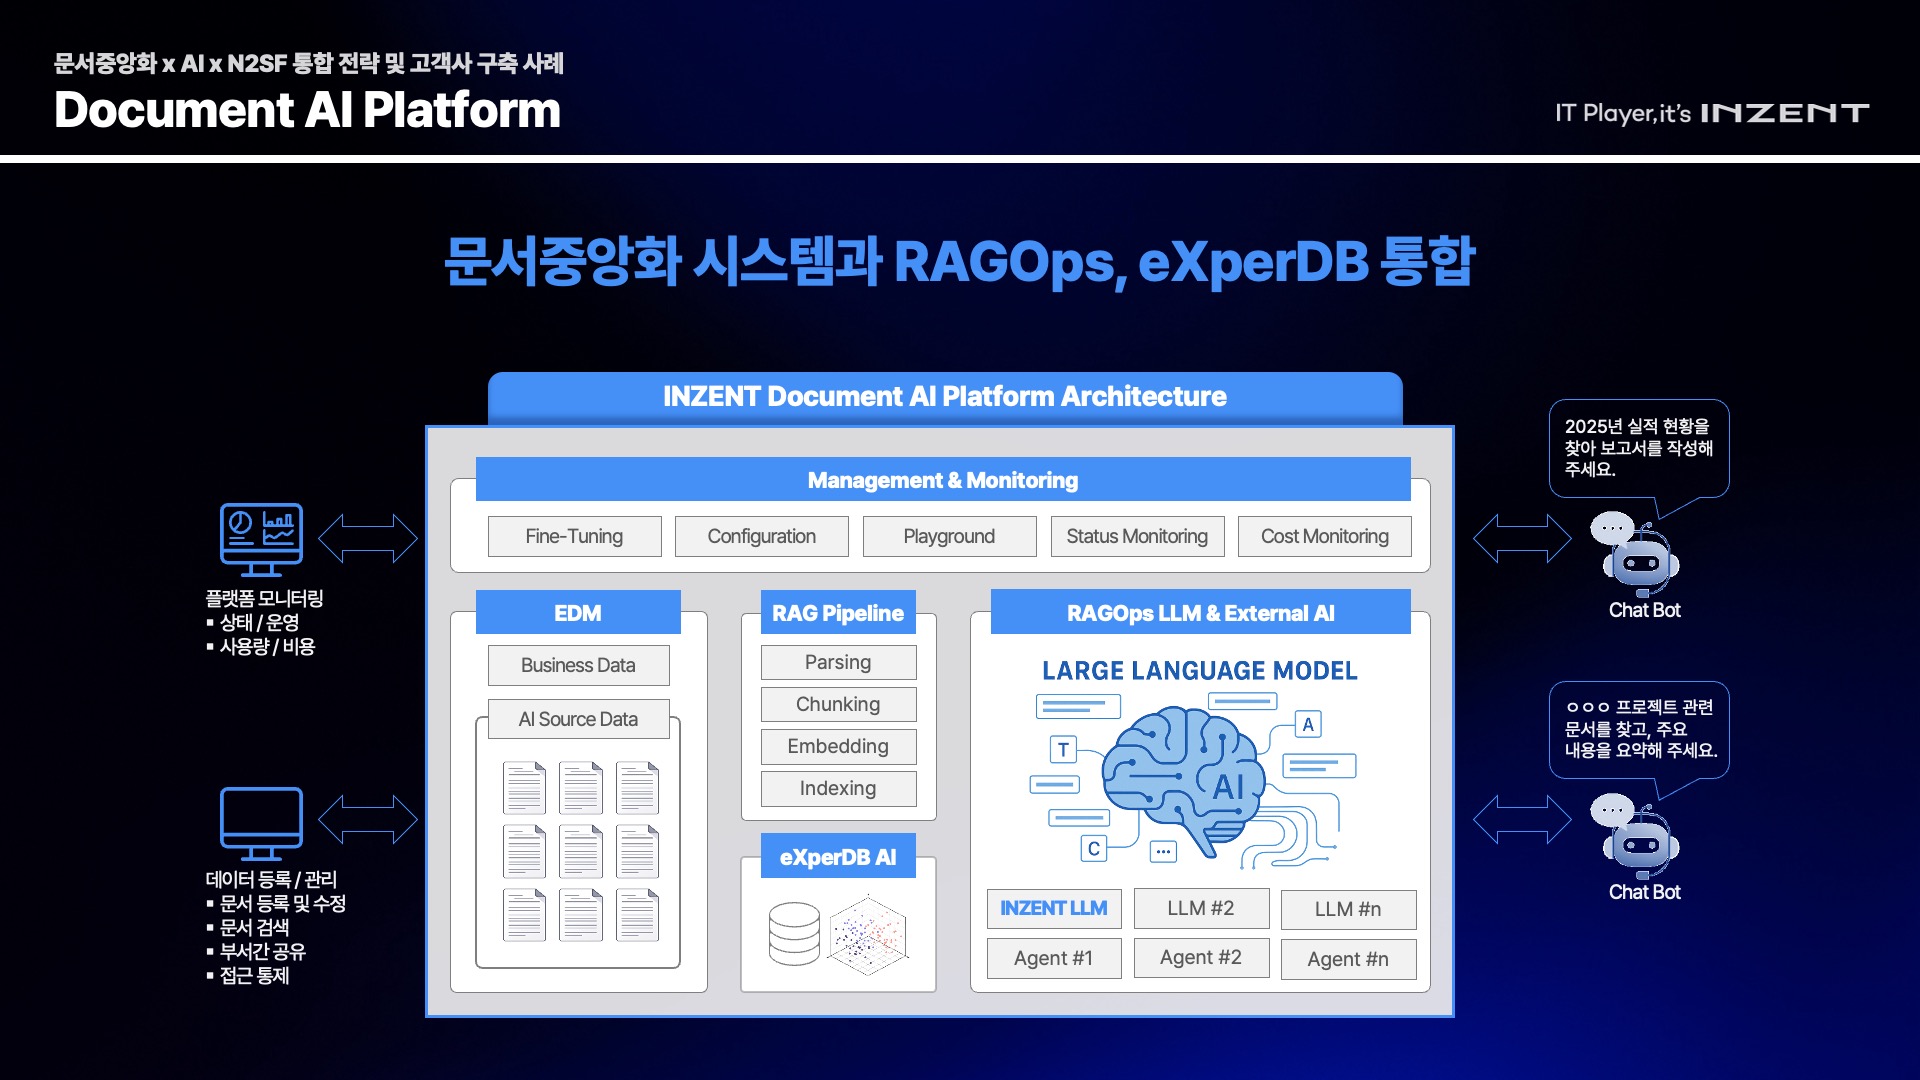
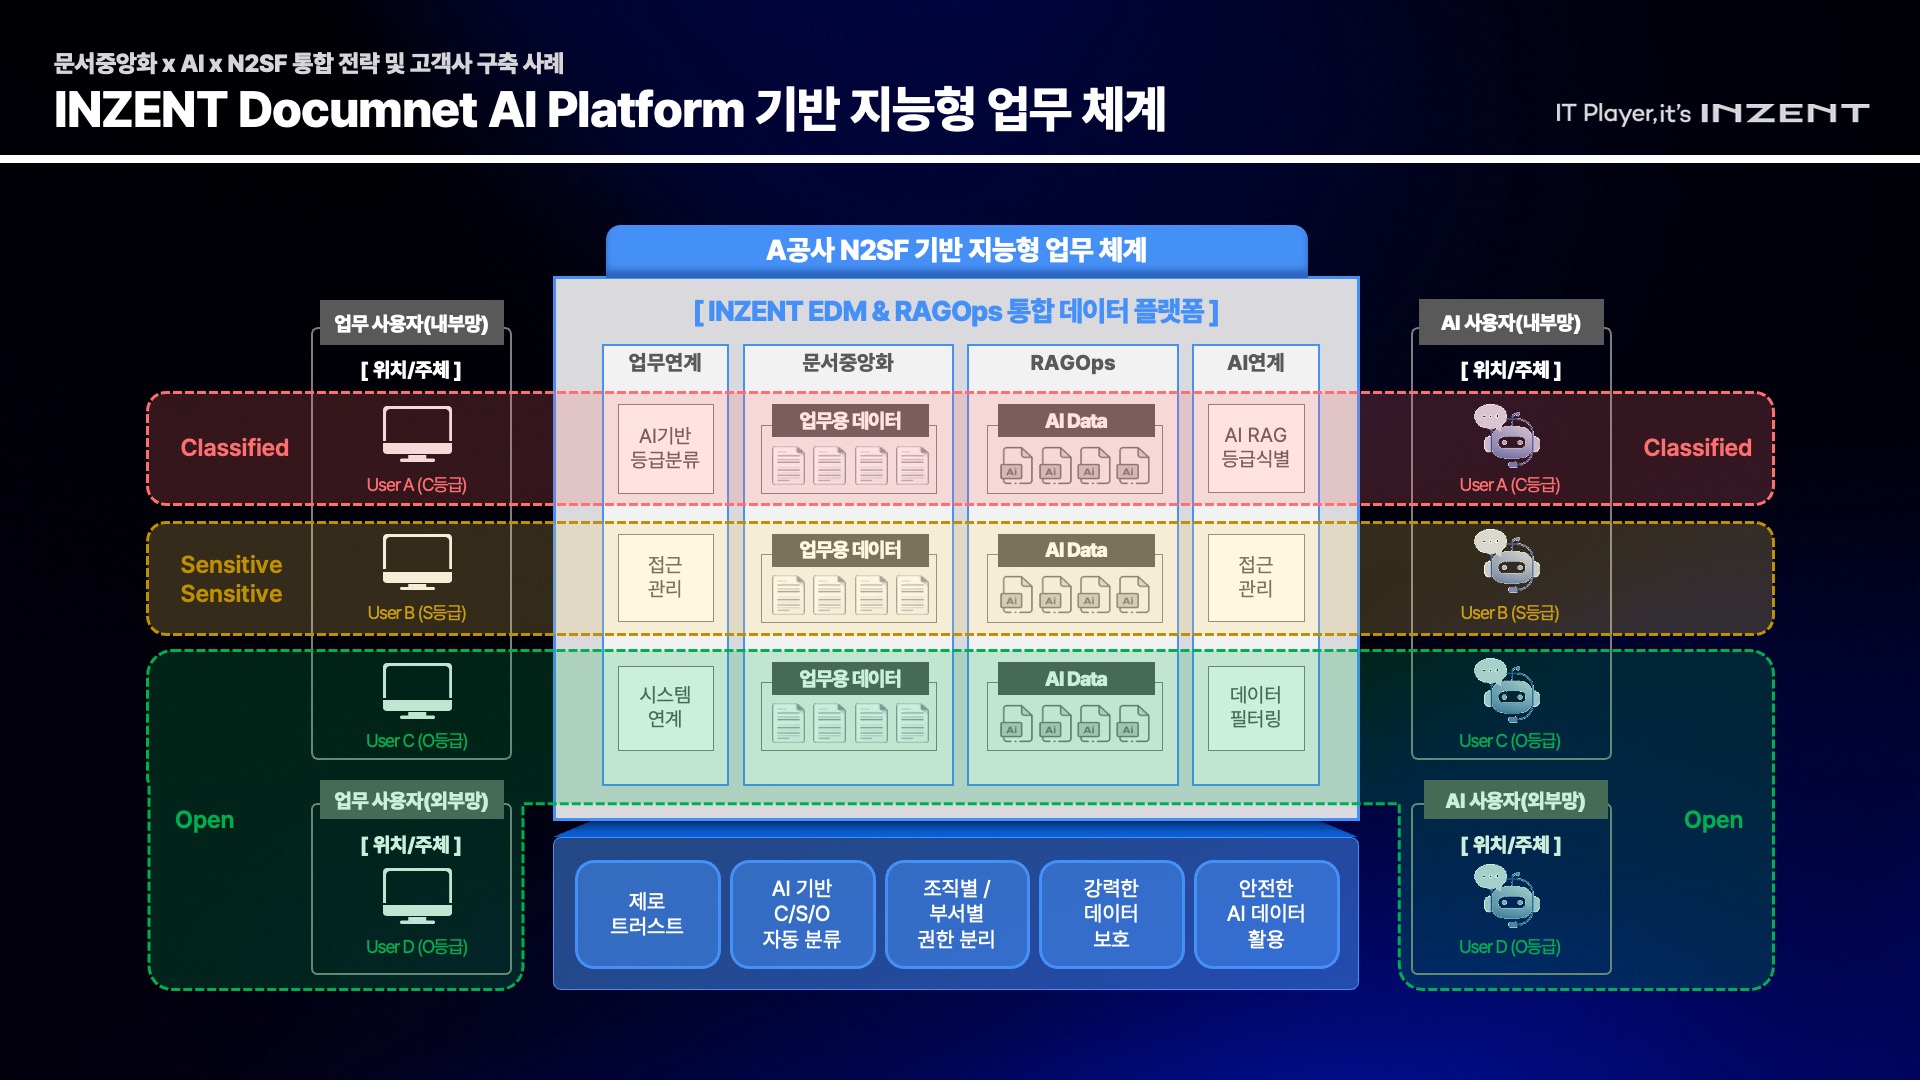
- 그래서 인젠트의 해법은 세 가지 자사 솔루션의 통합을 제안합니다. 공공·금융 분야에서 검증된 문서중앙화 시스템 EDM, 원본 등록과 동시에 RAG 파이프라인을 자동 운영하는 RAGOps, 그리고 자사 벡터 DB인 eXperDB가 하나로 결합된 것이 INZENT Document AI Platform 라고 하네요.
- 핵심은 "자사 데이터 솔루션 간의 유기적인 결합을 통한 자동화" 라고 이대희 이사는 강조하고 있습니다. 문서중앙화에서 등록·삭제·변경이 발생하는 즉시 AI 데이터 영역으로 실시간 반영되고, 원본에 부여된 보안정책도 동적으로 함께 반영됩니다. 수천만 건의 데이터라도 안전하게 통제하며 실시간으로 제공한다는 점이 강점이죠.
- 대부분의 기업이 오픈소스 벡터 DB를 쓰는 것과 달리 자체 벡터 DB인 eXperDB까지 자체적으로 보유해, 원본 영역부터 AI 데이터 영역까지 전체 솔루션을 하나로 갖췄다는 점도 인젠트의 강점으로 보입니다. 개별 구축보다 데이터의 실시간성과 동적 보안 반영이 훨씬 수월해지는 구조일 수 밖에 없겠죠.
|
|
|
A 공사 사례로 본 N2SF 전 구간 준수
- 실제 고객사 사례를 잠시 살펴볼까요?
- 이대희 이사는 A 공사 사례를 통해 N2SF 기반 문서중앙화를 구축하고 이를 AI에서 안전하게 활용한 실증을 공개했습니다.
- N2SF는 무조건 막는 보안이 아니라, 데이터를 중요도에 따라 등급별로 나누고 "열어놓되 통제를 강화하는" 새로운 보안 패러다임입니다. 망분리가 되어 있어도 USIM 해킹, 계정 탈취 같은 사고가 발생한 2025년의 현실이 N2SF 정책의 필요성을 뒷받침하고 있는데요.
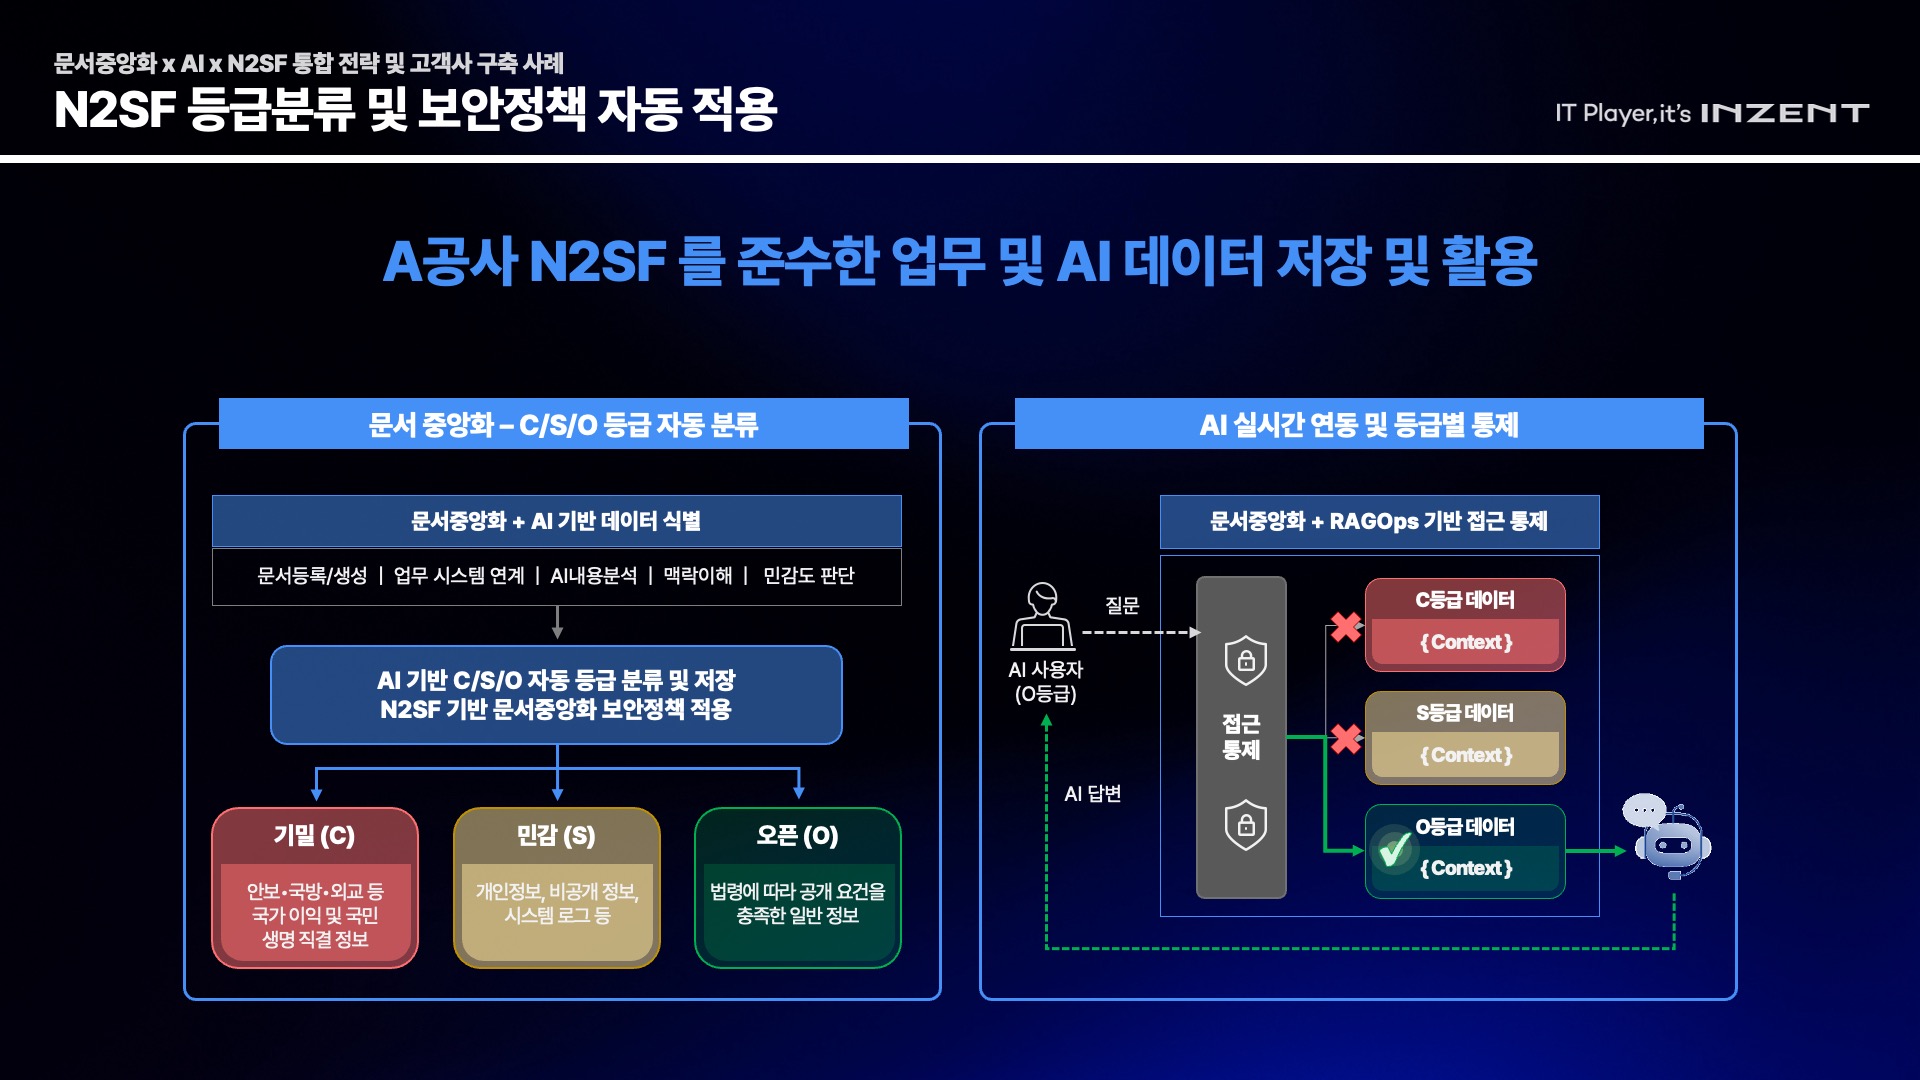
- A 공사 사례의 핵심은 자동화라고 볼 수 있습니다. 사용자가 복잡한 보안정책이나 N2SF를 몰라도, 문서중앙화에 문서를 등록하기만 하면 AI가 맥락을 분석해 기밀·민감·공개 등급을 자동으로 부여하고 저장합니다. 사용자 질문 시에는 등급에 맞는 데이터만 허용하고 벗어나는 데이터는 자동 차단해, 언제나 허용된 등급의 데이터만 LLM에 전달합니다.
- 특히 인젠트 EDM과 인젠트 RAGOps + eXperDB를 결합해, 데이터가 생성·저장·이동하는 전 구간에서 C/S/O 등급과 N2SF 가이드 기반 보안정책을 자동으로 유지한다는 점이 핵심이었습니다. AI Ready Data 변환 과정에서 발생하던 등급·보안정책 유실 문제를 정면으로 해결한 것이죠.
- 기업마다 도메인·부서별로 정책이 다른 만큼, 초기 구축 환경과 보안정책 확인부터 부서별·개인별 데이터 통제 설계까지 인젠트가 함께 지원한다는 점도 실무자 입장에서 안심되는 대목이었습니다.
|
|
|
나가며
-
이제 정리를 해볼까 합니다.
-
이제 보안은 '가두는 것'이 아니라 '데이터 중요도에 따라 차등적으로 통제하는 것'이며, 그 실현을 위해서는 문서중앙화라는 기반, AI 활용을 위한 데이터 변환, 그리고 N2SF라는 가이드라인이 하나로 연결돼야 한다는 점으로 오늘 잇츠맨 리뷰를 요약할 수 있을 듯 합니다.
-
특히 원본이 벡터로 바뀌는 순간 보안정책이 유실된다는 사각지대는, AI를 업무에 도입하려는 모든 기업이 반드시 점검해야 할 지점입니다. 문서중앙화·AI·N2SF를 어떻게 통합적으로 연결해 관리할지, 이번 웨비나가 여러분의 내부 검토에 좋은 인사이트가 되었길 바라봅니다.
Edited by 촌장 |
|
|
|
👉 솔루션 문의 하기 : info@inzent.com / 1668-1261 |
|
|
- 테크엔돌핀 💊 의 에너지를 매주 수요일 받아보세요! 👉 구독하기
|
|
|
(주) 채널온티비 help@chontv.com
서울특별시 강남구 신사동 593-10, 지하 1층 / 02-6949-4298
|
|
|
|
|